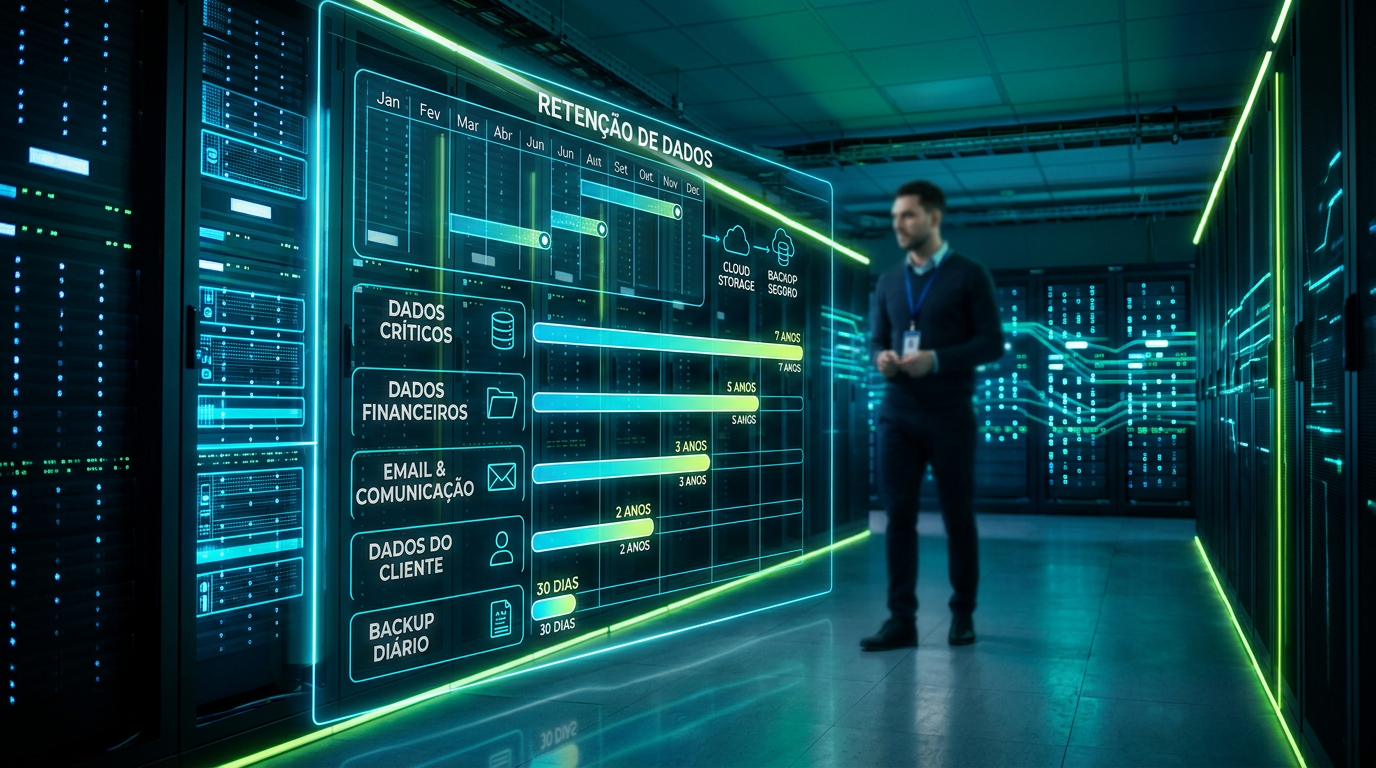
Object Storage S3 Imutável: Como blindar o backup empresarial contra ransomware sem inflacionar o TCO
Object Storage S3 Imutável: Proteja Backups Contra Ransomware Sem Explodir Custos
O Object Storage S3 Imutável tornou-se a defesa definitiva para proteger dados empresariais contra ransomware moderno. Nos ataques atuais, os cibercriminosos não apenas sequestram sistemas de produção; eles buscam e deletam ativamente as cópias de segurança locais e em rede antes de criptografar o ambiente principal.
Para donos e gestores de pequenas e médias empresas (PMEs), garantir a continuidade do negócio exige soluções avançadas de resiliência sem elevar o Custo Total de Propriedade (TCO). A tecnologia de imutabilidade baseada em protocolo S3 entrega essa camada de blindagem com previsibilidade financeira.
O Que É Object Storage S3 Imutável e Por Que Ele É Crítico?
O armazenamento de objetos compatível com a API S3 organiza dados como objetos individuais contendo metadados detalhados e identificadores únicos. Quando combinamos essa arquitetura ao recurso de Object Lock, ativamos o modelo WORM (Write Once, Read Many).
Isso significa que, uma vez gravado o arquivo de backup, ele não pode ser alterado, sobrescrito ou apagado por ninguém durante o período de retenção predefinido. Nem mesmo credenciais administrativas comprometidas conseguem deletar esses blocos de dados antes do prazo expirar.
Para entender mais sobre o funcionamento prático dessa infraestrutura, conheça nossa arquitetura de Object Storage.
[Servidor de Produção / VMs]
             │
      (Backup Criptografado AES-256 + TLS)
             ▼
[TI Backup S3 Storage (WORM / Object Lock)]
   ├── Bloco 2024-A (Bloqueado por 30 dias) -> Imune a deleção
   ├── Bloco 2024-B (Bloqueado por 30 dias) -> Imune a ransomware
   └── Metadados & Versionamento Ativo
Como o Ransomware Moderno Ataca os Backups Tradicionais
Os ataques de sequestro digital evoluíram para o modelo de dupla e tripla extorsão. O primeiro passo do invasor após obter acesso root ou de administrador de domínio é comprometer as rotinas de recuperação.
As principais vulnerabilidades de abordagens legadas incluem:
- Compartilhamentos SMB/NFS Abertos: Dispositivos NAS e pastas de rede locais são alvos imediatos de scripts automatizados de criptografia.
- Backups com Retenção Sobrescritível: Se o invasor obtiver credenciais do software de backup, ele pode forçar a purga de arquivos históricos ou zerar as políticas de retenção.
- Falta de Isolamento Lógico (Air Gap): Ambientes sem segregação de privilégios permitem a destruição simultânea da produção e das cópias de segurança.
A imutabilidade no nível de armazenamento encerra essa vulnerabilidade. Mesmo que o ransomware assuma o controle do console de gerenciamento local, o repositório em nuvem rejeita qualquer solicitação de exclusão até o fim da janela de retenção.
Para estruturar rotinas automáticas com segurança nativa, veja as opções de backup em nuvem corporativo.
O Impacto Financeiro: Controlando o TCO na Proteção de Dados
Muitos líderes de PMEs temem que tecnologias de nível corporativo como imutabilidade e replicação em nuvem inviabilizem o orçamento de TI. No entanto, análises de mercado demonstram o oposto. Conforme apontam levantamentos da Gartner, a adoção de armazenamento baseado em objetos reduz significativamente a complexidade operacional e os custos indiretos com manutenção de storages físicos.
A gestão de custos deve levar em conta despesas diretas e despesas ocultas:
| Componente de Custo | Storage Tradicional Local (NAS/Fita) | Object Storage S3 Imutável |
|---|---|---|
| Investimento Inicial (CapEx) | Alto (hardware, licenças, upgrades) | Zero (modelo sob demanda) |
| Custos Operacionais (OpEx) | Manutenção física, energia, refrigeração | Previsível por gigabyte armazenado |
| Resiliência a Ransomware | Baixa a moderada (exige air gap manual) | Máxima nativa (WORM e Object Lock) |
| Escalabilidade | Limitada pela capacidade do chassi | Infinita e sem paradas técnicas |
| Impacto no RTO / RPO | Lento (transporte físico ou rebuilds) | Rápido (recuperação direta via internet) |
A eficiência de custos é potencializada pelo uso de backup incremental em bloco e deduplicação na origem, que transmitem e armazenam apenas os dados modificados, reduzindo o tráfego de rede e o consumo de espaço em disco.
"A eficiência de qualquer estratégia digital reside em eliminar pontos únicos de falha antes que incidentes ocorram." — Neil Patel, Fundador da NP Digital
Governança, RTO e RPO na Prática
A implementação do Object Storage S3 Imutável atua diretamente sobre duas métricas essenciais de continuidade de negócios:
- RPO (Recovery Point Objective): O intervalo máximo aceitável de perda de dados. Com snapshots frequentes e sincronização contínua, o RPO cai de dias para minutos.
- RTO (Recovery Time Objective): O tempo necessário para restaurar a operação após uma parada. Com repositórios S3 de alta performance, a restauração ocorre de forma granular ou em massa sem etapas manuais complexas.
Além disso, relatórios de auditoria e pesquisas do setor como as publicadas pela McKinsey evidenciam que empresas com arquiteturas resilientes reduzem em mais de 70% as perdas financeiras causadas por interrupções cibernéticas não planejadas.
Todos os dados em trânsito devem ser protegidos com túneis TLS 1.3 e armazenados sob criptografia AES-256, garantindo conformidade com a LGPD e normas regulatórias setoriais. Conheça nossos padrões no portal de segurança e conformidade.
Como Implementar Imutabilidade Sem Complexidade na Sua Empresa
A transição para um modelo de backup imutável não exige a substituição dos sistemas legados da sua empresa. A maioria das ferramentas de mercado — como Veeam, Commvault, Bacula e agentes nativos — possui suporte direto a buckets S3 com Object Lock.
Passos práticos para implantação:
- Defina a Política de Retenção WORM: Estabeleça períodos de retenção compatíveis com a criticidade do negócio (por exemplo, 14 a 30 dias para backups diários).
- Escolha o Modo de Bloqueio Adequado:
- Governance Mode: Permite que usuários com permissões específicas revoguem o bloqueio se necessário.
- Compliance Mode: Garante que nenhuma conta, nem mesmo a raiz do provedor, possa remover o objeto antes do prazo.
- Monitore a Capacidade e o Versionamento: Mantenha o descarte automático de versões expiradas para controlar o crescimento do storage.
Para avaliar como implementar essa camada de proteção com previsibilidade orçamentária e suporte especializado em território nacional, fale com a equipe de especialistas da TI Backup.
Conclusão: Blindagem Acessível Para a Resiliência do Seu Negócio
Ameaças cibernéticas não escolhem o porte da empresa; companhias menores são alvos frequentes justamente pela percepção de possuírem defesas mais frágeis. Adotar o Object Storage S3 Imutável nivela o jogo, oferecendo segurança contra ransomware sem a necessidade de investimentos astronômicos em infraestrutura local.
Com previsibilidade financeira, criptografia robusta e retenção inviolável, sua operação garante continuidade mesmo nos piores cenários de ataque.
Resumo executivo
- O Object Storage S3 Imutável usa a tecnologia WORM para impedir a alteração ou deleção de backups por ransomware.
- Elimina a necessidade de storages físicos caros, reduzindo o TCO com escalabilidade sob demanda.
- Garante conformidade com a LGPD através de criptografia AES-256 e transporte protegido via TLS.
- Melhora os índices de RTO e RPO com restaurações granulares rápidas a partir de cópias intactas.
Perguntas frequentes
O que é Object Storage S3 Imutável?
Object Storage S3 Imutável é um modelo de armazenamento em nuvem onde os dados gravados não podem ser alterados ou excluídos durante um período predefinido, utilizando o protocolo S3 e a tecnologia WORM (Write Once, Read Many). Essa camada impede que cibercriminosos ou malwares apaguem seus backups.
Como a imutabilidade protege contra ataques de ransomware?
Mesmo que invasores tenham credenciais de administrador, o repositório rejeita qualquer tentativa de modificação ou exclusão dos blocos gravados até que a retenção expire. Dessa forma, a empresa sempre tem uma cópia limpa e intacta para restaurar seus sistemas.
O uso de armazenamento imutável encarece o custo de TI?
O TCO diminui porque a empresa elimina custos de aquisição e manutenção de storages locais dedicados, fitas magnéticas e licenças complexas de replicação física. O modelo de pagamento sob demanda em nuvem escala de forma previsível conforme a real necessidade.
Qual a diferença entre Governance Mode e Compliance Mode no S3 Object Lock?
No modo Governance, usuários autorizados com permissões especiais de IAM podem desativar o bloqueio em situações excepcionais. Já no modo Compliance, nenhum usuário, inclusive administradores de conta raiz, consegue excluir ou alterar o objeto antes do término do prazo.
Minhas ferramentas de backup atuais suportam buckets S3 imutáveis?
Sim, a grande maioria dos softwares de backup modernos, como Veeam, Bacula, MSP360 e soluções especializadas, possui suporte nativo para destinos S3 compatíveis com Object Lock, dispensando a troca de sistemas legados.
Sobre o Autor
Marina Alencar
Backup em nuvem e proteção de dados
Especialista em rotinas de backup em nuvem, retenção e recuperação para ambientes corporativos.
Achou interessante este artigo?
Descubra como o TI Backup protege os dados da sua empresa.
Falar com Especialista